
Exigences des Recruteurs & Salaires selon l'Expérience (Cybersecurité)
En France, les attentes des employeurs et les grilles salariales pour le métier de Cybersecurité évoluent fortement selon votre ancienneté :
Qualification d'alertes SOC, scans de vulnérabilités, application des règles d'hygiène informatique et pentests simples.
- Point clé recruteur : Diplômes requis, rigueur et respect des consignes.
- Preuve concrète : Traitement de 30 alertes de sécurité par jour sur SIEM et audits de vulnérabilités Nessus.
- Exemple d'accroche : "Traitement de 30 alertes de sécurité par jour sur SIEM et audits de vulnérabilités Nessus."
Pentests complets en boîte noire/blanche (OSCP), réponse à incident, conformité NIS 2 et sécurisation Cloud.
- Point clé recruteur : Autonomie complète, polyvalence et gestion des priorités.
- Preuve concrète : Réalisation de tests d'intrusion Active Directory complexes et remédiation d'incidents de sécurité critiques.
- Exemple d'accroche : "Réalisation de tests d'intrusion Active Directory complexes et remédiation d'incidents de sécurité critiques."
Responsable de la Sécurité des Systèmes d'Information (RSSI), stratégie de cyber-résilience d'entreprise et comités de direction.
- Point clé recruteur : Encadrement d'équipe, expertise métier et satisfaction client.
- Preuve concrète : Pilotage de la politique de sécurité des systèmes d'information (PSSI) d'un groupe de 2 500 collaborateurs.
- Exemple d'accroche : "Pilotage de la politique de sécurité des systèmes d'information (PSSI) d'un groupe de 2 500 collaborateurs."
Comment Rédiger un CV de Cybersecurité qui Décroche des Entretiens
Face à des dizaines de candidatures, les recruteurs passent moins de 15 secondes sur chaque CV. Suivez ces conseils clés pour valoriser votre parcours :
1. L'Accroche Professionnelle : Vos 30 Secondes pour Convaincre
Votre profil doit immédiatement afficher vos années d'expérience, vos compétences phares et votre valeur ajoutée concrète.
2. Rédiger des Réalisations Concrètes et Chiffrées
Bannissez les listes de tâches passives comme "En charge des missions quotidiennes". Utilisez la formule Action + Contexte + Résultat Mesurable :
- Au lieu de : "Tâches diverses et travail quotidien."
Privilégiez : "Réalisation de plus de 45 missions de tests d'intrusion techniques pour des banques et opérateurs d'importance vitale (OIV)." - Au lieu de : "Bonne gestion du travail."
Privilégiez : "Découverte et signalement responsable de 12 failles critiques (RCE, injections SQL, bypass d'authentification OAuth)." - Au lieu de : "Participation aux réunions et projets."
Privilégiez : "Surveillance 24/7 et qualification d'alertes de sécurité sur SIEM Splunk pour un portefeuille de 15 entreprises du CAC 40."
Textes Prêts à l'Emploi à Copier pour votre CV
Cliquez sur "Copier" pour récupérer ces sections rédigées par nos experts et les coller dans notre créateur IA ou votre traitement de texte :
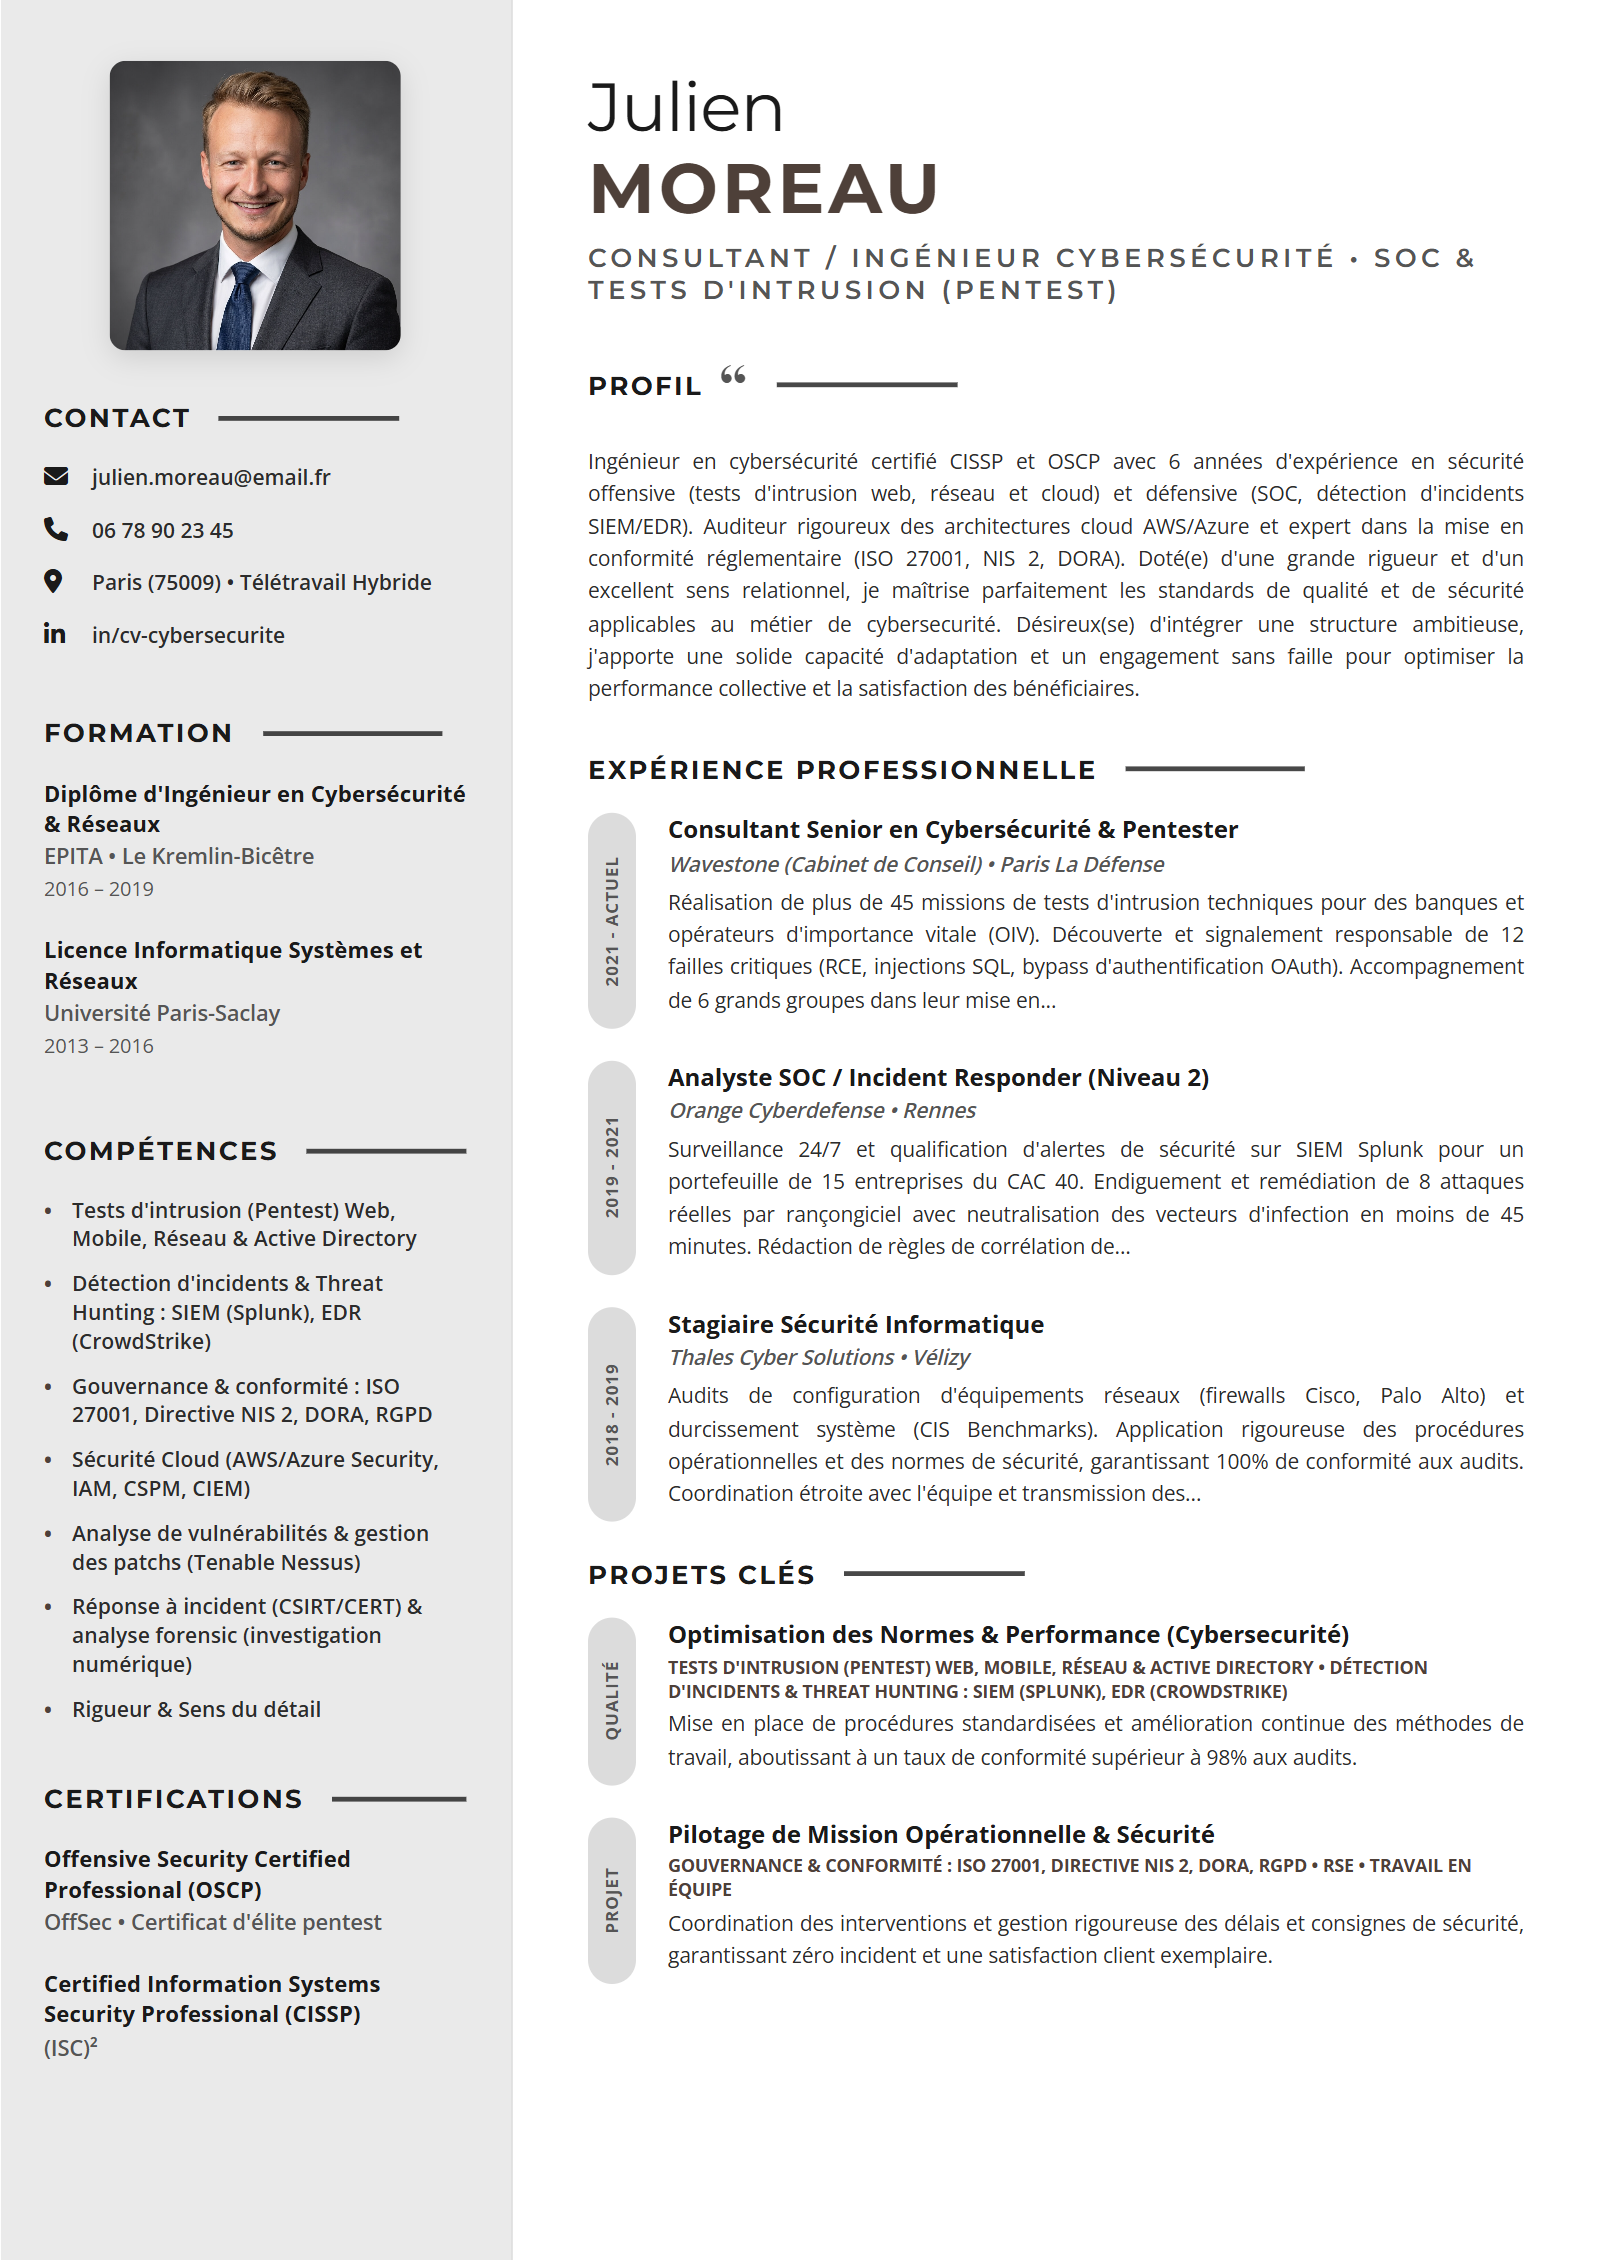
Julien Moreau
CONSULTANT / INGÉNIEUR CYBERSÉCURITÉ • SOC & TESTS D'INTRUSION (PENTEST)
Paris (75009) • Télétravail Hybride | 06 78 90 23 45 | julien.moreau@email.fr | in/cv-cybersecurite

PROFIL PROFESSIONNEL
Ingénieur en cybersécurité certifié CISSP et OSCP avec 6 années d'expérience en sécurité offensive (tests d'intrusion web, réseau et cloud) et défensive (SOC, détection d'incidents SIEM/EDR). Auditeur rigoureux des architectures cloud AWS/Azure et expert dans la mise en conformité réglementaire (ISO 27001, NIS 2, DORA). Doté(e) d'une grande rigueur et d'un excellent sens relationnel, je maîtrise parfaitement les standards de qualité et de sécurité applicables au métier de cybersecurité. Désireux(se) d'intégrer une structure ambitieuse, j'apporte une solide capacité d'adaptation et un engagement sans faille pour optimiser la performance collective et la satisfaction des bénéficiaires.
Consultant Senior en Cybersécurité & Pentester | Wavestone (Cabinet de Conseil) • Paris La Défense
2021 - ACTUEL
• Réalisation de plus de 45 missions de tests d'intrusion techniques pour des banques et opérateurs d'importance vitale (OIV).
• Découverte et signalement responsable de 12 failles critiques (RCE, injections SQL, bypass d'authentification OAuth).
• Accompagnement de 6 grands groupes dans leur mise en conformité avec la directive européenne NIS 2.
• Animation de simulations de cyberattaques (Red Team vs Blue Team) et exercices de crise de ransomware au niveau du Comex.

Analyste SOC / Incident Responder (Niveau 2) | Orange Cyberdefense • Rennes
2019 - 2021
• Surveillance 24/7 et qualification d'alertes de sécurité sur SIEM Splunk pour un portefeuille de 15 entreprises du CAC 40.
• Endiguement et remédiation de 8 attaques réelles par rançongiciel avec neutralisation des vecteurs d'infection en moins de 45 minutes.
• Rédaction de règles de corrélation de détection (Sigma, YARA) face aux campagnes d'hameçonnage ciblé.

Stagiaire Sécurité Informatique | Thales Cyber Solutions • Vélizy
2018 - 2019
• Audits de configuration d'équipements réseaux (firewalls Cisco, Palo Alto) et durcissement système (CIS Benchmarks).
• Application rigoureuse des procédures opérationnelles et des normes de sécurité, garantissant 100% de conformité aux audits.
• Coordination étroite avec l'équipe et transmission des consignes, contribuant à une hausse de 15% de l'efficacité opérationnelle.
Diplôme d'Ingénieur en Cybersécurité & Réseaux
EPITA • Le Kremlin-Bicêtre | 2016 – 2019

Licence Informatique Systèmes et Réseaux
Université Paris-Saclay | 2013 – 2016
Compétences Techniques : Tests d'intrusion (Pentest) Web, Mobile, Réseau & Active Directory, Détection d'incidents & Threat Hunting : SIEM (Splunk), EDR (CrowdStrike), Gouvernance & conformité : ISO 27001, Directive NIS 2, DORA, RGPD, Sécurité Cloud (AWS/Azure Security, IAM, CSPM, CIEM)
Qualités Relationnelles : Analyse de vulnérabilités & gestion des patchs (Tenable Nessus), Réponse à incident (CSIRT/CERT) & analyse forensic (investigation numérique), Rigueur & Sens du détail, Gestion des priorités
Certifications & Diplômes : Offensive Security Certified Professional (OSCP), Certified Information Systems Security Professional (CISSP)
Langues : Français (Natif)
Mots-Clés ATS & Compétences Indispensables (Cybersecurité)
Intégrez ces compétences clés pour maximiser votre score de correspondance auprès des logiciels de tri ATS et des recruteurs :